海外企業へのハッキングや情報漏洩のニュースを見て、「自社の店舗や事務所でも対策が必要だろうか」と感じている方も多いのではないでしょうか。顧客の連絡先、従業員情報、取引先との契約、録画映像など、日常業務で扱う情報はさまざまな場所に保管されています。
企業の情報漏洩対策では、パソコンやクラウドの設定と、書類・端末の保管や重要区画への出入りを合わせて確認することが大切です。この記事では、最近公表された海外の事例を入口に、店舗・事務所で見直したい7項目と、防犯設備の役割を整理します。
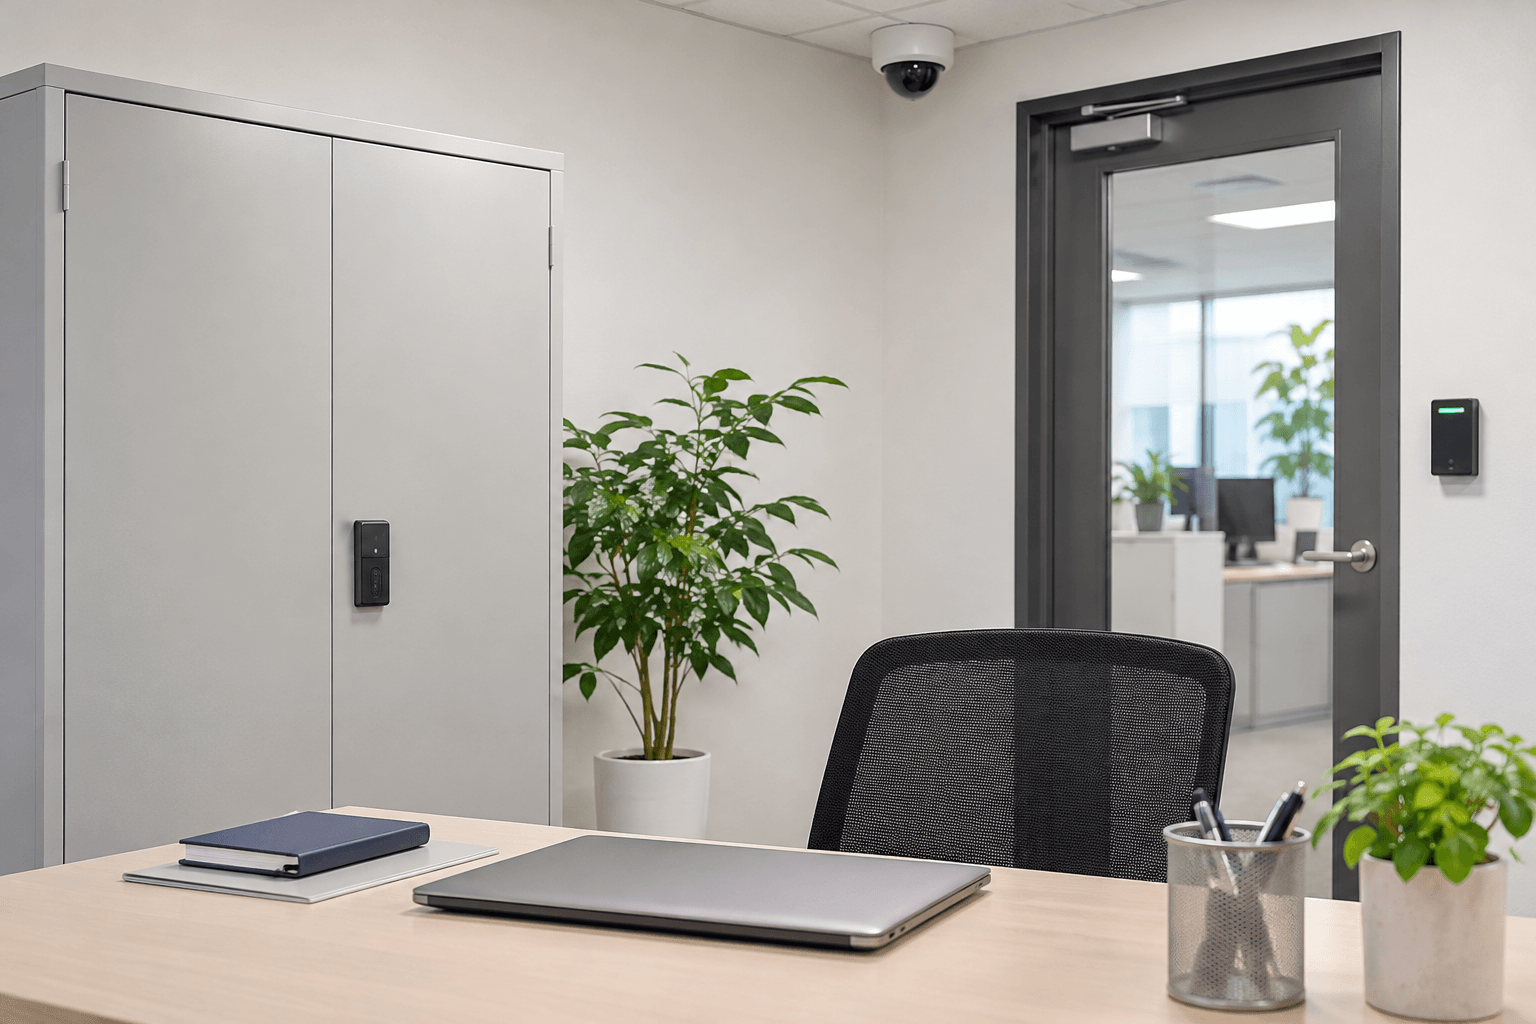
事例・参考資料の確認日:2026年11月9日。掲載する写真はAIで生成した設備・運用のイメージであり、実際の被害企業や現場を示すものではありません。
1. 最近の情報漏洩・ハッキング事例から分かること
被害を受けたシステムと、影響のない範囲を分けて確認する
Genesysは2026年10月16日にサイバーセキュリティ上の問題を認識し、社内の学習管理システム(LMS)と顧客関係管理システム(CRM)で、一部情報が不正に閲覧・ダウンロードされたと公表しました。10月23日の更新では侵入を封じ込めたと説明する一方、アクセスされた情報の範囲と影響の確認を続けているとしています。
同社は、Genesys Cloudなどの提供基盤や、そこに保管・処理される顧客・パートナーのデータには不正アクセスがなかったとも説明しています。「企業が被害を公表した」という情報だけで、すべてのサービスやデータに被害があったと捉えないことが重要です。出典:Genesysの公式発表・更新情報。
外部サービスの接続権限も確認の対象になる
TeamUpdraftは2026年10月17〜18日の週末に自社サイトへの不正アクセスを確認し、顧客データベースへアクセスされたと考えていることを公表しました。また、UpdraftCentralの接続を悪用して、利用者のサイトに管理者アカウントや不正なプラグインが作られたことも説明しています。10月29日の更新では、接続の解除だけでは、既にサイト内に設置されたものは取り除かれないと注意を促しています。出典:TeamUpdraftの公式発表・更新情報。
日本でも、IPAの「情報セキュリティ10大脅威2026」組織編では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位に挙げられています。これは2025年の事故や攻撃の状況などを基に選ばれたもので、2026年の被害件数ランキングではありません。出典:IPA「情報セキュリティ10大脅威2026」。
これらの事例を自社の点検へ置き換えると、「どの情報を持っているか」「誰が触れられるか」「外部から何がつながっているか」を整理する切り口が有効だと考えられます。次の確認項目は、各事件の原因を推定するものではなく、店舗・事務所向けの実務上の提案です。
2. まずは守る情報と保管場所を洗い出す
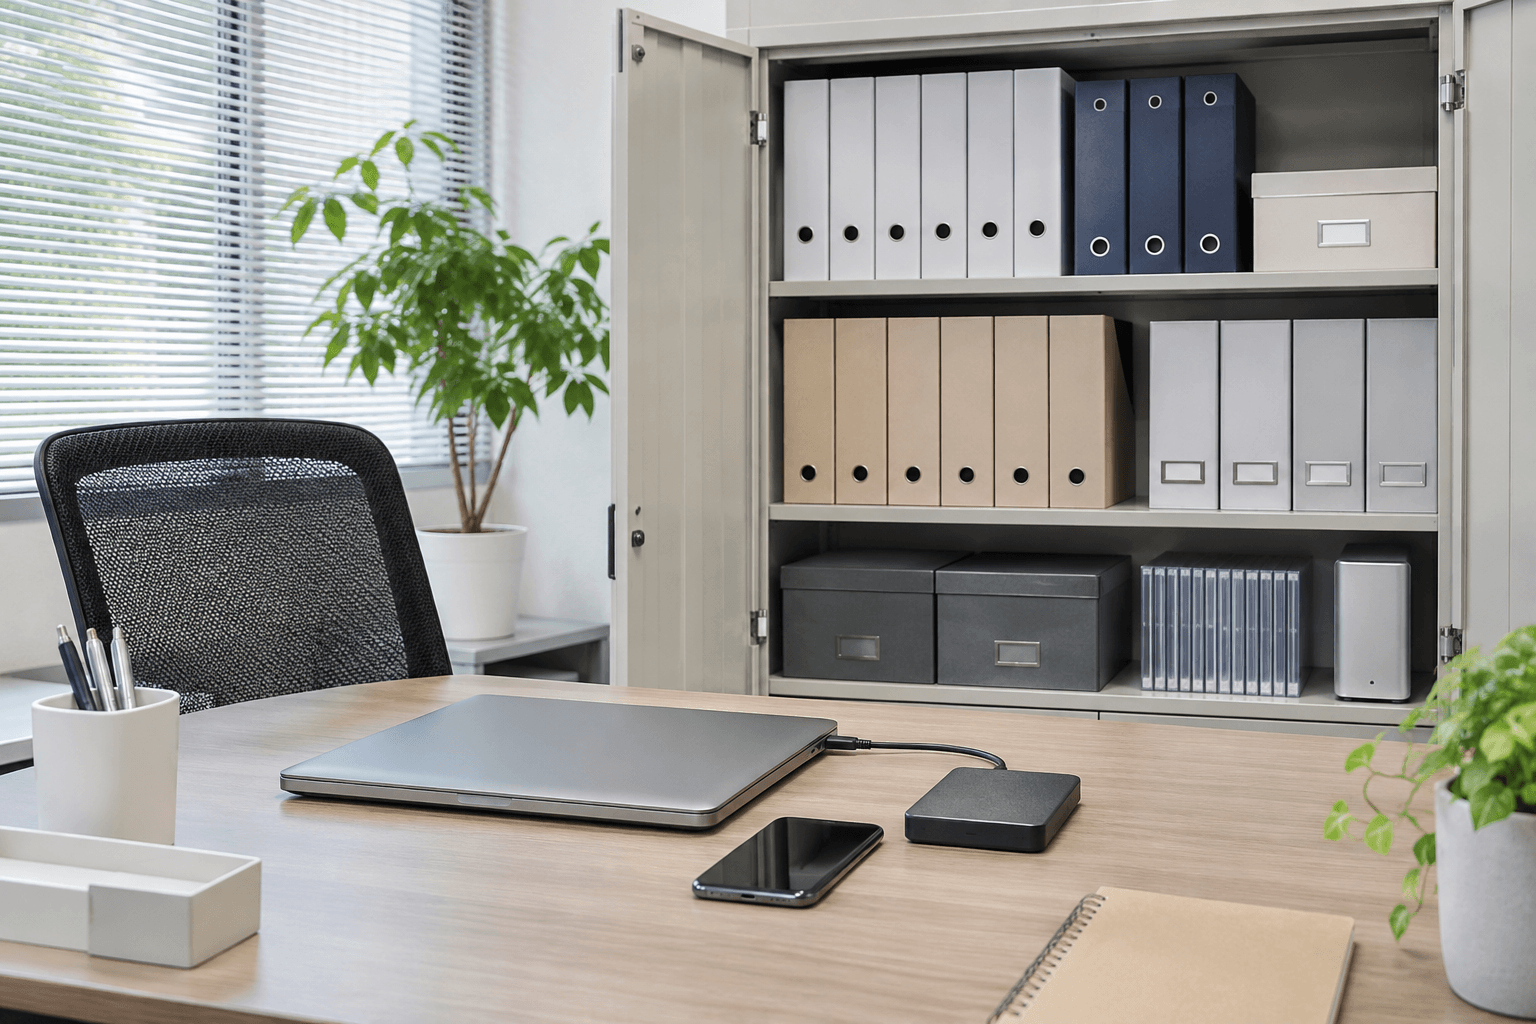
デジタルデータと紙の書類を一緒に棚卸しする
対策を選ぶ前に、日々の業務で扱う情報を一覧にします。顧客情報がクラウドにある一方で、印刷した申込書が受付に残っていることもあります。同じ情報が複数の場所に存在するため、システム名だけでなく、紙・端末・記録媒体まで確認しましょう。
| 情報の例 | 保管場所・利用経路の例 | 確認する管理 |
|---|---|---|
| 顧客名簿・予約情報 | 予約サービス、受付PC、印刷物 | 共有範囲・施錠 |
| 従業員・取引先情報 | 業務クラウド、共有フォルダー、書庫 | 権限・持出し |
| 契約書・見積書 | メール、ノートPC、保管キャビネット | 宛先・端末管理 |
| 防犯カメラの録画 | 録画機、クラウド、閲覧スマートフォン | 閲覧・保存期間 |
| 復旧用データ | 外部媒体、バックアップサービス | 接続・復元確認 |
管理者と、見直すきっかけを決める
一覧には「管理する担当者」「利用できる人」「保存の目的」「削除・返却の手順」を添えます。担当者の異動・退職、外注契約の終了、端末の買い替え、拠点移転などを更新のきっかけにすると、古い権限や不要な複製に気づきやすくなります。
録画データについても、長く残すほどよいとは限りません。確認業務に必要な期間と閲覧者を合わせて決める考え方は、防犯カメラの保存期間と録画設計で解説しています。
3. 企業の情報漏洩対策で見直したい7項目
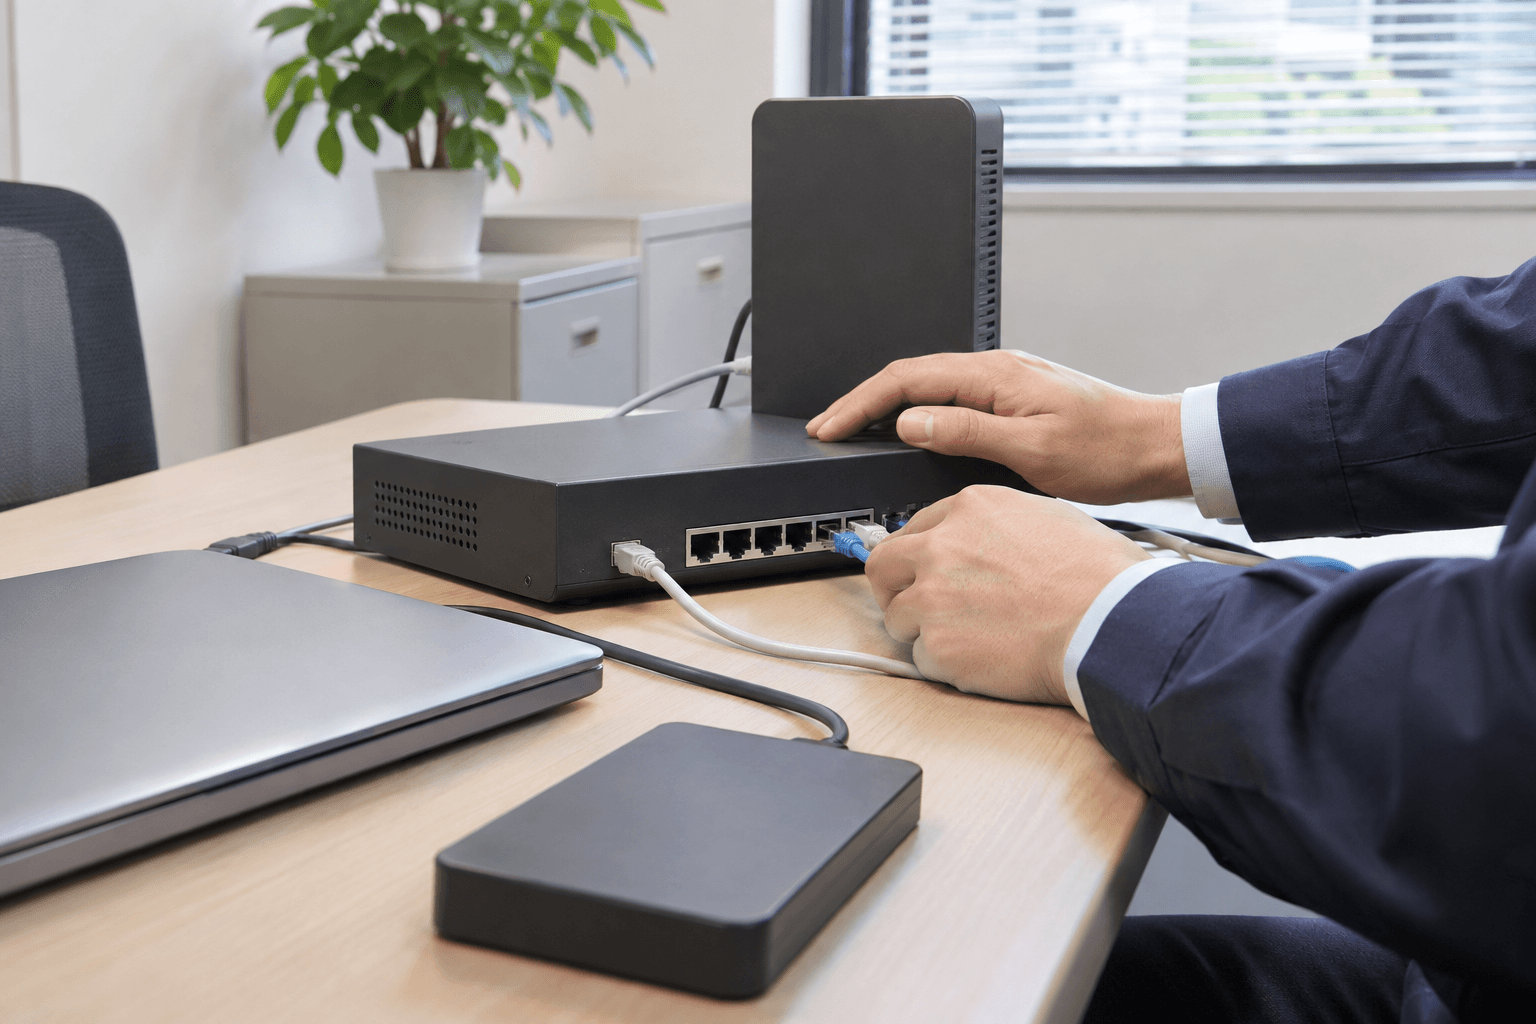
次の表は、店舗・事務所で担当者と確認日を決めるためのチェックリストです。一度に設備を買い替えるのではなく、未確認の項目と責任者が不明な項目を見つけ、優先順位を付けて進めましょう。
| 確認項目 | 点検・改善する内容 | 担当の例 |
|---|---|---|
| ① 機器・ソフトの更新 | PC、ルーター、録画機などの型番・更新状況・保守期限を把握する | IT・保守 |
| ② 認証とメール対応 | 使い回しを避け、多要素認証を利用。依頼は別経路で確認する | 利用者・IT |
| ③ アクセス権限 | 必要な人に必要な範囲だけ付与し、退職・契約終了時に停止する | 管理者 |
| ④ 外部サービス・遠隔保守 | 接続先、共有設定、委託先アカウント、緊急連絡先を整理する | 契約・IT |
| ⑤ バックアップと復旧 | 本番と同時に被害を受けにくい保存方法と、戻せるかを確認する | IT・業務 |
| ⑥ 書類・端末の保管 | 施錠、画面ロック、持出し・返却、廃棄の手順を決める | 総務・利用者 |
| ⑦ 入室・持出しの管理 | 受付と執務区画を分け、鍵・カード・来訪者・機器への接触を管理する | 総務・施設 |
①〜④:入口となる機器・認証・権限を確認する
更新はパソコンだけが対象ではありません。インターネットに接続するルーターやネットワークカメラなども管理対象に含めます。業務への影響がある機器は、保守担当者と手順・実施時間・更新後の動作確認を決めて作業してください。
メールや電話でパスワードの入力、振込先の変更、認証操作などを求められた場合は、既知の電話番号や社内連絡手段で依頼元を確認します。多要素認証も、身に覚えのない承認要求に応じてしまうと安全とはいえません。利用者が気軽に相談できる窓口を決めましょう。
外部サービスには、保存データへのアクセス権だけでなく、別のシステムを操作する接続権限がある場合もあります。利用していない連携は管理者が確認して解除し、契約終了時のアカウント停止・データ返却や削除の扱いも整理します。参考:IPA「中小企業のためのクラウドサービス安全利用の手引き」。
⑤:バックアップは「戻せるか」まで確かめる
重要データは、業務に必要な復旧時点と復旧までに許容できる時間を考えて保存します。例えば、日々の予約情報と過去の契約書では、復旧の優先順位が異なります。通常業務のアカウントや機器が被害を受けた場合も、バックアップへ容易に影響が広がらない保存方法を保守担当者と検討し、定期的に復元を確認しましょう。
バックアップは業務を戻すための備えです。既に外へ持ち出された情報の秘密性まで取り戻せるものではないため、保存データの範囲と権限の管理も必要です。
⑥〜⑦:情報に触れられる現場も整える
離席時の画面ロック、印刷物の回収、書類の施錠保管、ノートPCや外部媒体の持出し記録を、毎日の業務手順に組み込みます。受付から執務室や通信機器の置き場所へ自由に入れる場合は、区画の分け方も確認しましょう。
退職時にはメールやクラウドの権限停止と併せて、鍵・カード・貸与端末の返却を確認します。扉と個人別権限の整理は、事務所の入退室管理と鍵・権限の見直しで詳しく扱っています。上記のチェック項目は、IPA「5分でできる!情報セキュリティ自社診断」などを参考に、本記事の読者向けに整理したものです。
書類・端末を置く場所の防犯を確認したい方へ
出入口、窓、重要書類の保管場所、無人になる時間を整理すると、施錠や防犯カメラ、センサーなどをどこから見直すか判断しやすくなります。店舗・事務所の現場に合う対策をSATへご相談ください。
4. IT対策と防犯設備、それぞれの役割を理解する
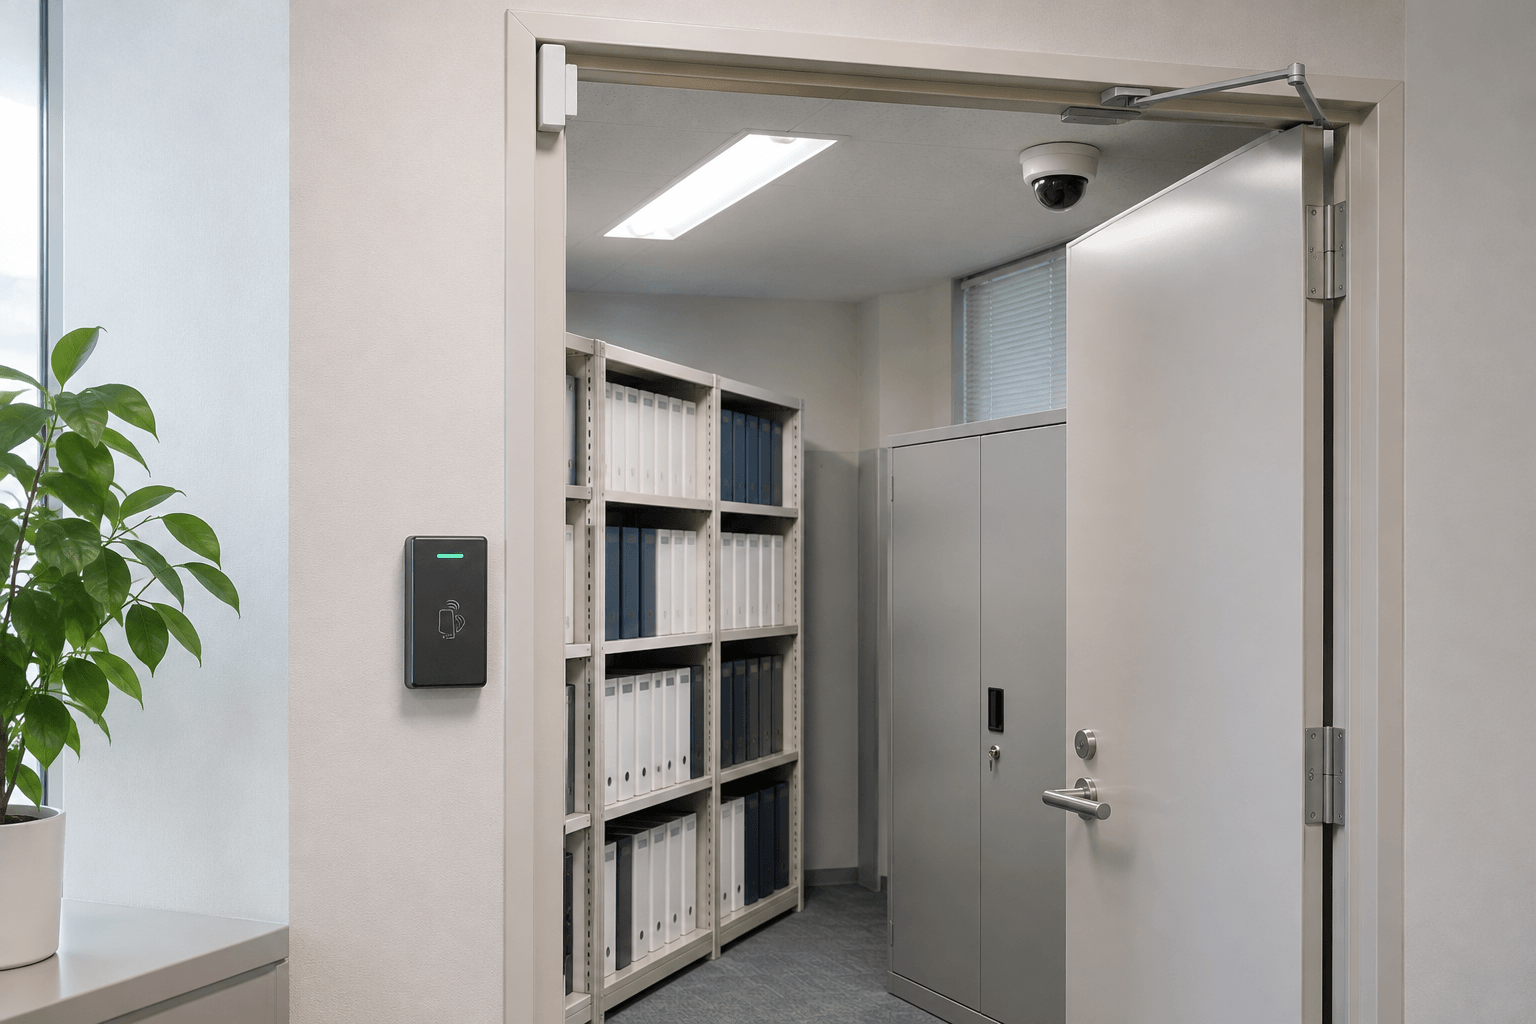
起きてほしくない事態から、対策を選ぶ
「情報漏洩対策」という目的は共通でも、不正ログインと、保管室への無断入室では確認する対策が異なります。起きてほしくない事態を具体化し、IT担当者と施設・防犯担当者で役割を分けてください。
| 想定するリスク | 対策の例 | 主な役割 |
|---|---|---|
| アカウントへの不正ログイン | 認証の強化、権限の制限、アクセス記録の確認 | IT対策 |
| 不正プログラム・機器の弱点の悪用 | 更新、適切な通信設定、端末の保護と監視 | IT対策 |
| 保管室への無断入室 | 施錠、入退室管理、来訪者対応、映像記録 | 現場の管理 |
| 無人時の侵入・端末の盗難 | 鍵、センサー、機械警備、保管場所の改善 | 検知・対応 |
| 録画データの無断閲覧・持出し | 閲覧権限と操作記録、録画機・端末の保護 | 両方を確認 |
防犯カメラは現場の記録や状況確認、機械警備は契約・設計に応じた異常の検知・通報・対応に役立ちます。いずれも、メールやクラウドへのサイバー攻撃を防ぐ機能を一律に備えるものではありません。録画と警報後の対応の違いは、機械警備と防犯カメラの違い・選び方を確認すると整理できます。
防犯設備そのものの情報管理も忘れない
ネットワークカメラやクラウド録画を使う場合は、現場の撮影範囲に加え、誰が映像を見られるか、保守用の接続は誰が管理するかも確認します。外部に映像を共有するときは、目的・相手・方法を社内ルールに沿って判断してください。機器選定から設定・更新までの確認事項は、ネットワークカメラのセキュリティ対策と法人向けの選び方で紹介しています。
5. 異常発見時の連絡と、見直しの進め方を決める
従業員が最初に伝える相手を一つにする
身に覚えのないログイン通知、見慣れないファイル、端末の紛失、不審な入室などがあったときに、誰へ伝えるかを決めます。発見者には原因の判断まで求めず、「気づいた時刻」「対象の端末・場所」「見えた状況」を連絡してもらう形が実用的です。
ウイルス感染や不正アクセスが疑われる端末は利用を止め、決めた手順に沿ってネットワークから切り離し、IT担当者や保守窓口へ連絡します。不用意な電源断・初期化・ログ削除は調査に必要な記録を失うおそれがあります。対象と状況を整理し、専門担当者の指示を受けてください。参考:IPA「中小企業のためのセキュリティインシデント対応の手引き」。
相談先に伝える情報を準備する
- IT担当・保守窓口:対象システム、端末や機器の型番、発見時刻、表示内容、最近の変更点
- 防犯・警備の窓口:対象の場所、入退室の状況、警報や映像の有無、鍵・カードの紛失状況
- 経営者・社内責任者:止まっている業務、影響する可能性のある情報、対応済みの内容
調査中は、「確認できた事実」と「まだ分からないこと」を分けて記録します。情報漏洩の有無や範囲を、従業員が個別に推測して取引先へ伝えないよう、説明する担当者も決めておきましょう。
現場の確認とITの確認を同じ一覧で進める
最初の打ち合わせでは、社内の情報の保管場所と出入口を簡単な図にし、未確認項目・担当者・対応日を記入すると整理できます。IT設定は情報システム担当者や保守事業者へ、書類・端末の保管場所や侵入経路は施設・防犯担当者へ確認します。防犯設備の相談時には、建物の使い方、営業時間、無人時間、守りたい場所を用意すると具体的に検討できます。
6. まとめ|情報と現場の両方を、担当者を決めて見直す
企業の情報漏洩対策は、守る情報の所在と、そこへ触れられる人・機器・経路を把握することから始まります。更新、認証、権限、外部サービス、バックアップ、書類・端末、入室・持出しの7項目を点検し、未確認の項目から担当者と対応日を決めていきましょう。
日々の対策の整理には、IPA「中小企業の情報セキュリティ対策ガイドライン」も活用できます。ITの設定と現場の防犯をそれぞれ確認し、両方にまたがる録画・端末・保守作業の管理までつなげることが大切です。
店舗・事務所の防犯設備を、現場に合わせて見直しませんか
重要書類や端末を置く部屋、出入口、無人時間の管理など、気になる点をお知らせください。SATへ、防犯カメラ・センサー・機械警備などの設備と運用の見直しをご相談いただけます。
7. よくある質問(Q&A)
Q. 小さな店舗・事務所でも情報漏洩対策は必要ですか?
A. 顧客情報や従業員情報、取引先の資料を扱っている場合は、規模にかかわらず管理方法の確認が必要です。まず、情報の保管場所と利用者、機器の更新状況、異常時の連絡先を整理しましょう。
Q. 防犯カメラや機械警備を導入すれば、ハッキングも防げますか?
A. 現場の記録や侵入の検知・対応と、ネット上の不正アクセスへの対策は役割が異なります。認証や通信設定などのIT対策と、施設の防犯対策を組み合わせて確認してください。
Q. バックアップがあれば情報漏洩の被害は解決できますか?
A. バックアップはデータの復旧に役立ちますが、外部へ持ち出された情報の秘密性までは戻せません。復旧の準備と併せて、権限や共有範囲、持ち出せる情報の管理も必要です。
Q. 防犯カメラの映像も管理する情報に含まれますか?
A. はい。閲覧できる人、保存期間、共有・書き出しの方法、録画機や閲覧端末の保管場所まで、管理の対象として整理してください。
Q. SATへの相談前に、何を準備すればよいですか?
A. 防犯設備の相談では、建物の図面や写真、出入口、無人時間、現在の設備、守りたい場所を分かる範囲でご用意ください。ITに関する不明点は、社内担当者や保守事業者への確認事項として整理すると進めやすくなります。